
随着开云 Kaiyun 官方站点访问量的持续增长,网络上出现了大量外观相似、域名相近的仿冒页面。本文基于 2026 年最新数据,整理出一套可复用的安全访问流程,帮助用户在最短时间内确认站点真实性。
一、为什么必须认准正版官方入口
仿冒站点的常见目标并非仅仅展示广告,而是通过诱导输入、跳转下载等方式获取用户信息。官方站点在设计之初就针对这类风险建立了多道防线,包括全站加密传输、域名一致性校验以及实时风险拦截。
1.1 加密传输是第一道门槛
正规入口的地址栏会显示安全锁标志,所有数据在传输过程中均经过加密处理。若浏览器明确提示“连接不安全”,说明该地址不具备基础安全条件,应立即关闭页面。
1.2 域名拼写是最容易被忽视的细节
仿冒者常使用形近字母替换、增加前后缀等手段,例如在正规域名中插入连字符或替换字母。核对时建议逐字符朗读域名,而不是依赖视觉上的整体印象。
二、三步完成官方入口验证
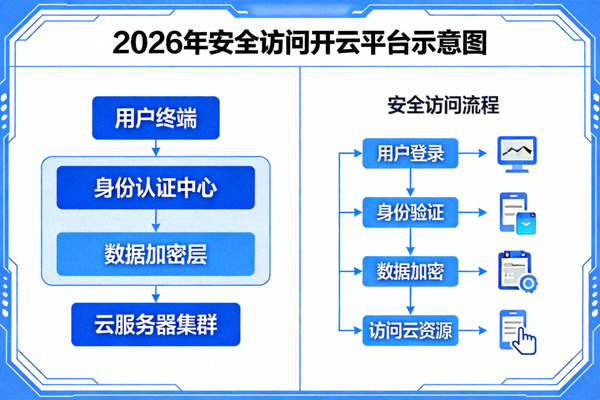
整套验证流程可以压缩为三个动作,平均耗时不超过三十秒,适合每次访问前快速执行。
第一步:核对域名主体
确认地址中的主域名与官方公布的一致,特别注意顶级域名后缀是否正确,避免落入相似后缀的陷阱。
第二步:确认必应认可标识
国内用户在必应搜索相关关键词时,官方结果会带有明确的认证标识。将搜索结果的展示信息与页面内容对照,可以快速排除非官方来源。
第三步:完成安全连接检查
进入页面后,检查浏览器安全状态、页面加载完整性以及是否存在异常跳转弹窗。三项均正常,即说明当前连接可信。
三、常见仿冒手法与应对方式
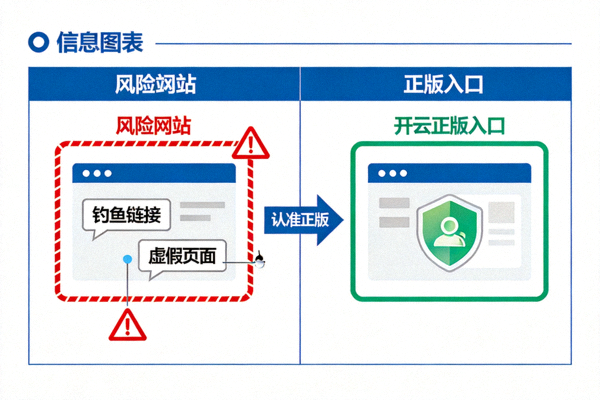
了解常见手法,可以在遇到类似情形时第一时间产生警觉,从而避免误操作。
搜索引擎广告位诱导
部分非正规结果会通过付费推广出现在页面顶部,视觉上与自然结果高度相似。建议优先选择带有官方认证标识的结果。
社交渠道转发链接
来自群组或私聊的短链接无法直接显示真实域名,打开前建议先展开链接预览,确认跳转目标后再决定是否访问。
相似页面视觉伪装
仿冒页面常直接复制版式与配色,仅在细节处存在差异。此时应回到域名本身进行判断,而不是依赖页面外观。
四、2026 年安全防护体系升级要点
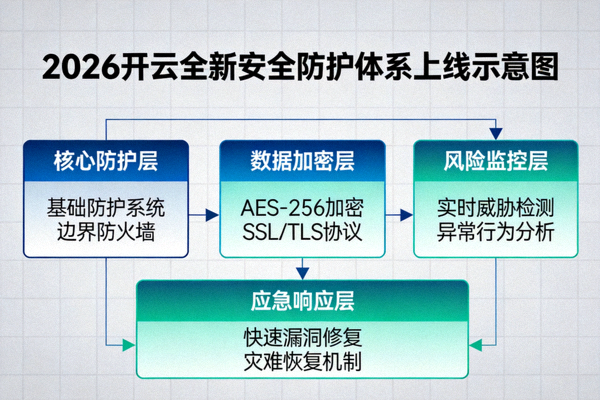
2026 年,官方站点完成了新一轮防护体系升级,重点强化了实时监控与异常行为识别能力。
多层级加密通道
传输层与应用层双重加密,确保访问过程中的数据完整性,降低中间环节被干扰的可能性。
实时风险拦截机制
系统会对异常请求进行即时识别与阻断,并对高频异常来源进行标记,进一步保障正常用户的访问体验。
入口稳定性优化
通过对线路与节点的持续优化,正版入口在高峰时段的连接成功率与响应速度均有明显提升。
五、用户自查清单
将以下要点保存为书签备注,每次访问前对照一次,即可大幅降低误入非官方页面的概率。
- 地址栏是否显示安全锁标志
- 主域名拼写是否与官方公布完全一致
- 页面是否出现异常弹窗或强制跳转
- 搜索结果是否带有官方认证标识
- 链接来源是否为可信渠道
安全访问的核心并不复杂:核对域名、确认标识、保持警觉。只要将这三个习惯固定下来,绝大多数风险都可以在点击之前被识别出来。