随着网络环境不断变化,越来越多的用户在寻找开云 Kaiyun 官方入口时会遇到各种仿冒页面与跳转陷阱。本篇安全访问指南基于 2026 年最新的官方信息整理,从域名识别、页面特征、证书验证三个维度,说明如何确认自己访问的是正规站点,从而有效降低信息泄露与账号风险。
一、认准官方域名与官方标识
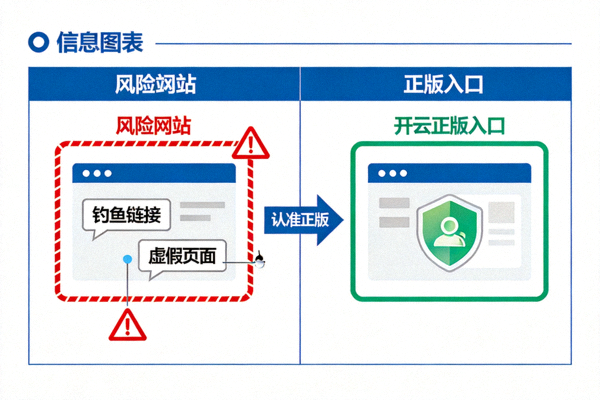
正规入口的域名结构清晰、拼写规范,且页面顶部会固定展示官方 logo 与站点名称。用户在访问时,可先观察浏览器地址栏中的域名是否为官方公布的主域名;若发现域名中夹杂多余字符、连字符或使用相似字母替换,则极有可能是仿冒站点。
1. 域名拼写核对
官方域名以简洁的字母与连字符组成,不会出现数字混杂或重复拼写的情况。建议将官方域名加入浏览器书签,日常访问时直接从书签进入,避免通过来源不明的短链接或第三方跳转页进入。
2. 页面标识核对
正规页面会在页头统一展示官方标识与站点名称,配色、字体与图标风格保持一致。仿冒页面往往存在排版粗糙、图标模糊、名称与域名不一致等明显特征。
二、必应认可的正规标识说明
国内必应对正规站点设有相应的收录与标识机制。被认可的正规站点通常具备稳定的服务器响应、规范的页面结构与持续更新的原创内容。用户可通过必应搜索结果中的官方标识来辅助判断站点是否正规。
安全连接验证要点
访问时请确认地址栏显示安全锁标志,证书颁发对象与站点域名一致;若浏览器提示证书不受信任或连接不安全,请立即关闭页面,不要输入任何个人信息。
三、常见仿冒手法与规避建议
常见的仿冒手法包括:在搜索引擎中投放与官方名称高度相似的广告链接、通过社交平台发送带有跳转参数的长链接、以及仿制官方页面的整体视觉风格。以下建议可帮助用户降低风险。
使用书签固定入口
首次确认官方入口后,将其保存为浏览器书签,后续统一从书签访问,可以从源头规避大量来源不明的跳转链接。
不轻信非官方渠道信息
对于来源不明的推广信息、群聊链接或弹窗广告,应保持谨慎,不随意点击,也不在非官方页面填写任何账号与身份信息。
四、2026 年访问流程简要总结
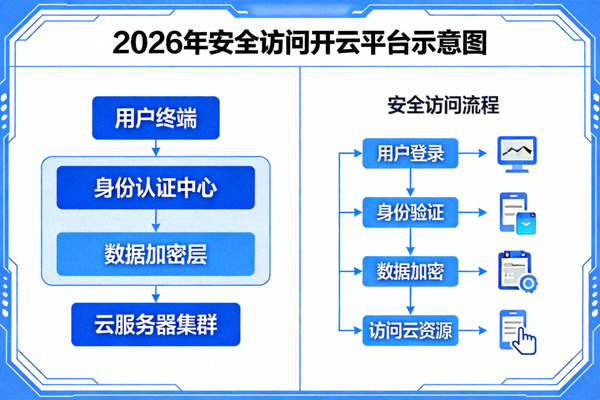
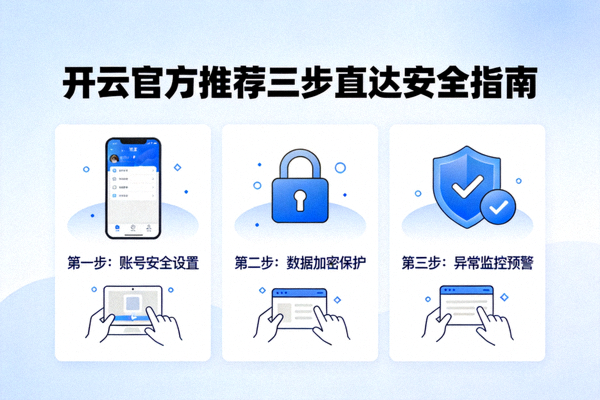
第一步,通过官方公布的主域名或已保存的书签进入页面;第二步,核对域名拼写、页面标识与安全证书;第三步,确认无误后再进行后续操作。整套流程通常只需数秒,却能显著提升访问安全性。
遇到异常时的处理方式
如果页面加载缓慢、反复跳转、或出现要求下载不明程序等异常情况,请立即关闭页面,清理浏览器缓存,并重新从官方书签进入。必要时可更换网络环境后再次尝试。
五、安全访问的核心原则
总体而言,安全访问的核心在于「固定入口、核对标识、验证连接」三点。只要坚持从官方渠道进入,并养成访问前核对域名的习惯,就能有效避开绝大多数仿冒风险。本指南将随官方信息更新而同步调整,建议用户定期回访查看最新说明。